AI가 시키기도 전에 일을 찾아서 한다고요?
Spark, Grok Bot, Muse, dots, Duet로 본 상시 작동 에이전트
OpenAI가 소개한 초기 테스터 사례 (새 탭에서 열림)가 있습니다. 테스터가 어느 매체에 청구서 보내는 일을 잊고 있었는데, 에이전트가 이를 알아차리고 청구서를 작성한 뒤 승인을 받아 발송했습니다. 사람이 부탁하기 전에 일을 찾아낸 것입니다.
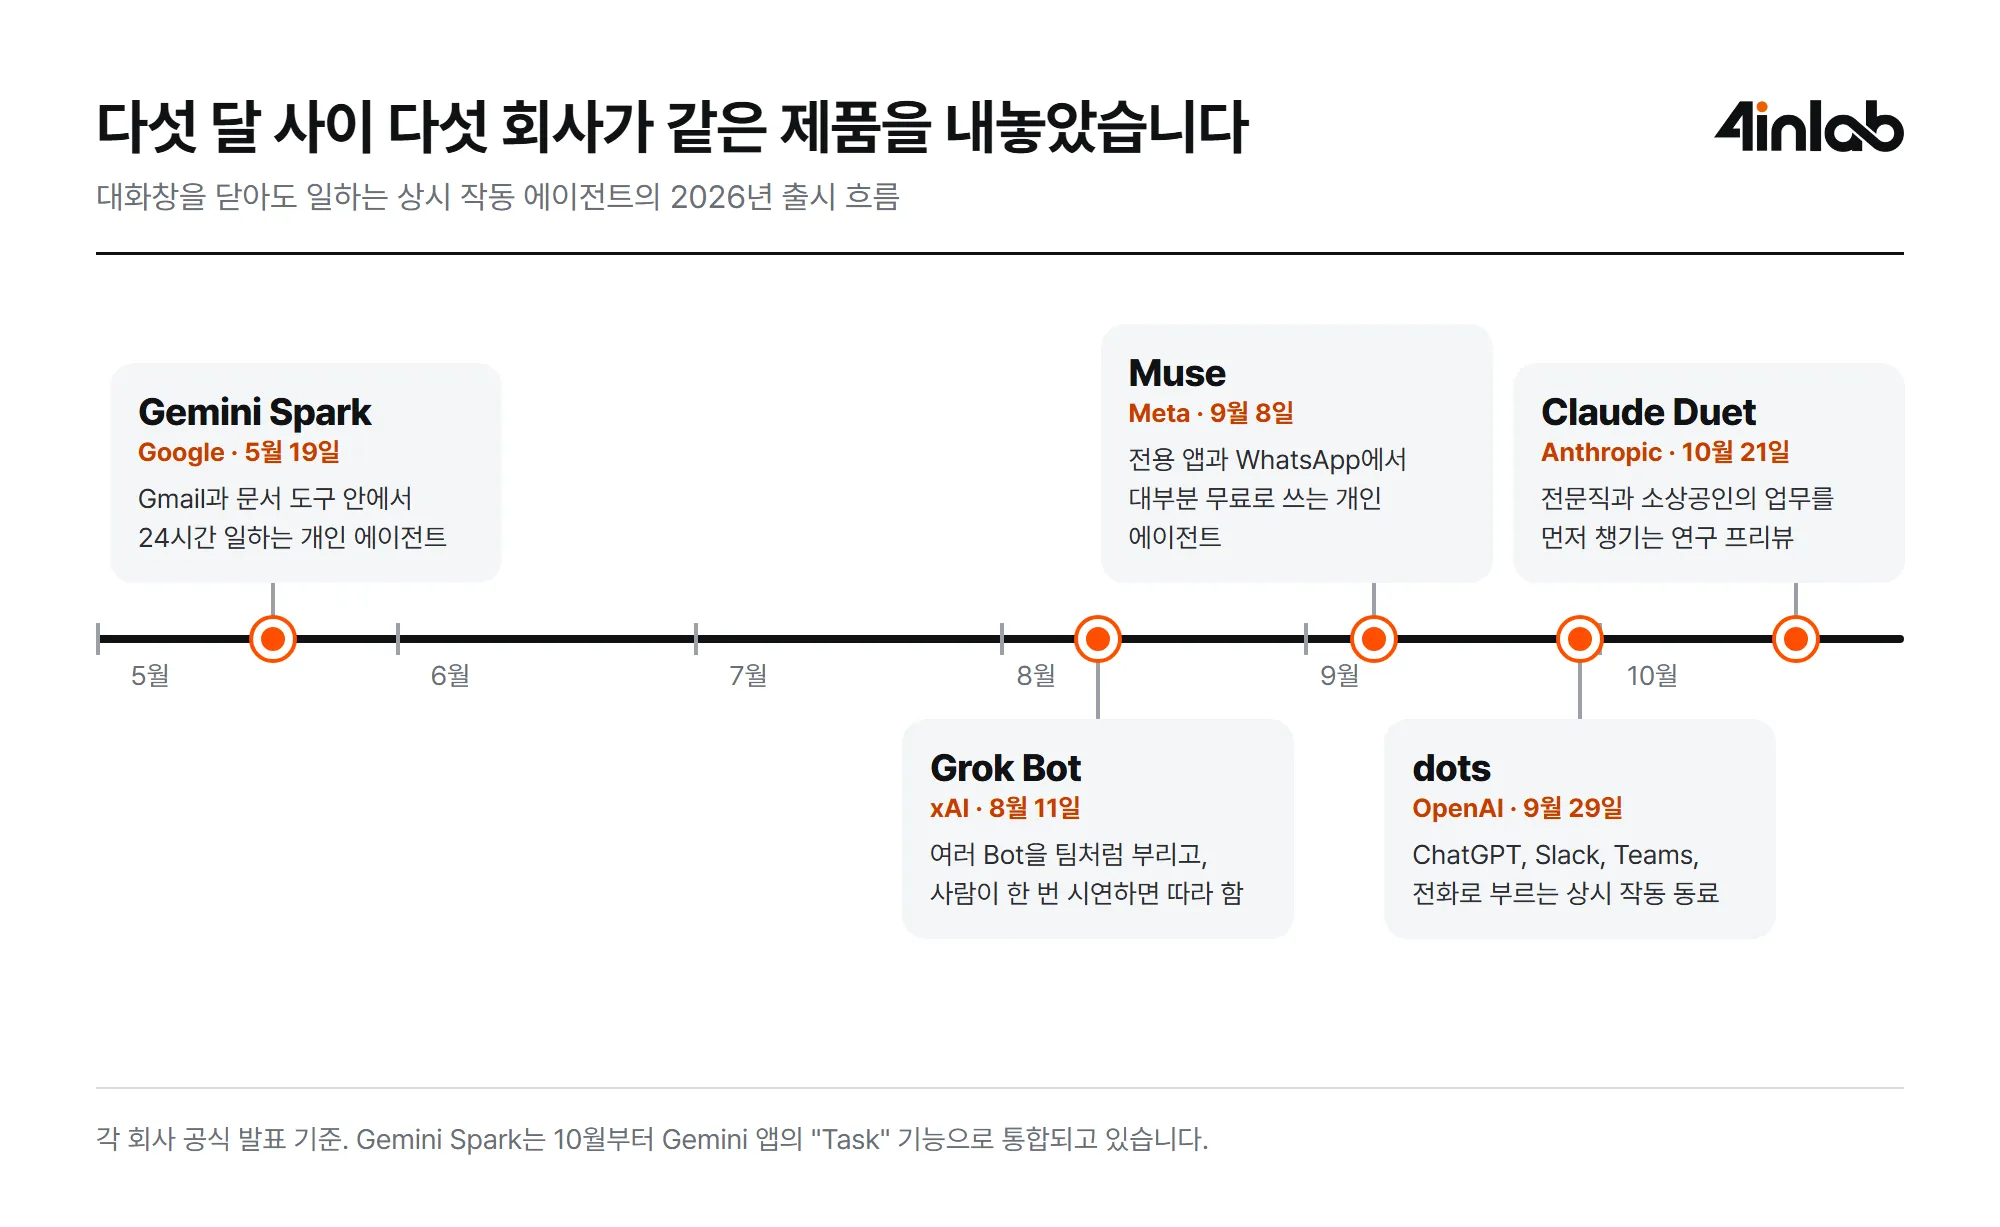
올해 5월부터 10월까지 다섯 달 사이에 비슷한 제품이 다섯 개 나왔습니다. Google의 Gemini Spark, xAI의 Grok Bot, Meta의 Muse, OpenAI의 dots, Anthropic의 Claude Duet입니다. 질문을 입력해야 움직이던 AI가, 창을 닫아도 일하고 필요하면 먼저 말을 거는 쪽으로 바뀌고 있습니다.
그런데 다섯 제품을 나란히 놓고 보면 기능표는 생각보다 비슷합니다. 그렇다면 진짜 차이는 어디서 갈릴까요?
다섯 제품은 왜 이렇게 닮았을까요?
이름은 달라도 뼈대는 네 가지로 같습니다.
- 자기 컴퓨터가 있습니다. 내 노트북이 아니라 클라우드의 전용 환경에서 돌아갑니다. 그래서 노트북을 닫아도 일이 멈추지 않습니다.
- 내 앱에 연결됩니다. 메일, 캘린더, 메신저, 업무 도구에 접속합니다. dots는 4,000개 이상, Duet는 6,000개 이상의 앱과 플러그인을 내세웁니다.
- 기억합니다. 내 선호와 일하는 방식을 쌓아 두고, 한 번 말한 내용을 다음 일에 씁니다.
- 먼저 움직입니다. 시키는 일만 하지 않고 할 일을 찾아서 알려 줍니다.
뼈대가 같은 데에는 이유가 있습니다. 대화창이 닫혀도 일이 끝나지 않으려면 실행 환경이 사용자의 기기 밖에 있어야 하고, 혼자 판단하려면 데이터와 기억이 있어야 합니다. Anthropic이 에이전트의 두뇌와 손을 나눈 구조는 에이전트 개발 인프라 글에서 다뤘습니다.
| 제품 | 출시 | 모델 | 일하는 곳 | 지금 쓸 수 있는 사람 |
|---|---|---|---|---|
| Gemini Spark | 5월 19일 | Gemini 3.5 | Google 클라우드 | AI Pro·Ultra 구독자 |
| Grok Bot | 8월 11일 | 발표문에 언급 없음 | 계정당 클라우드 컴퓨터 1대 | SuperGrok·Cursor 구독자 베타 |
| Muse | 9월 8일 | Muse Spark | 사용자별 전용 VM | 미국, 대부분 무료 |
| dots | 9월 29일 | GPT-6 Astra | dot마다 클라우드 컴퓨터 | Pro, Business Premium, Enterprise |
| Claude Duet | 10월 21일 | Opus 5.5 | 전용 VM | 미국 Pro·Max·Ultra 대기자(연구 프리뷰) |
표 1. 각 회사의 공식 발표와 문서 기준입니다. 이용 범위는 빠르게 바뀌고 있습니다. Gemini Spark는 10월부터 Gemini 앱의 "Task" 기능으로 합쳐지는 중 (새 탭에서 열림)입니다.
먼저 일을 찾는다는 건 어떻게 동작할까요?
사람이 시키지 않아도 움직이려면 무언가를 계속 지켜봐야 합니다. 제품마다 방법이 조금씩 다릅니다. Claude Duet (새 탭에서 열림)는 아침마다 짧은 브리핑을 보내고, 낮에는 몇 시간마다 연결된 앱을 확인해 필요할 때만 메시지를 보냅니다. Gemini Spark (새 탭에서 열림)는 매달 카드 명세서에서 숨은 구독료를 찾는 식으로 반복 작업과 트리거를 걸어 둡니다. Grok Bot (새 탭에서 열림)은 사람이 일하는 모습을 한 번 지켜본 뒤 루틴으로 저장합니다.
여기서 흥미로운 설계가 하나 보입니다. 살피는 일과 행동하는 일의 권한을 나눈다는 점입니다. OpenAI는 dot이 혼자 할 일을 찾는 과정을 선제적 리서치라고 부르는데, 이때는 읽기 전용 도구만 씁니다. 메시지를 보내거나 앱 내용을 바꾸거나 브라우저를 조작할 수 없습니다. 찾는 일은 마음껏 하되, 손은 묶어 둔 채로 찾게 하는 것입니다.
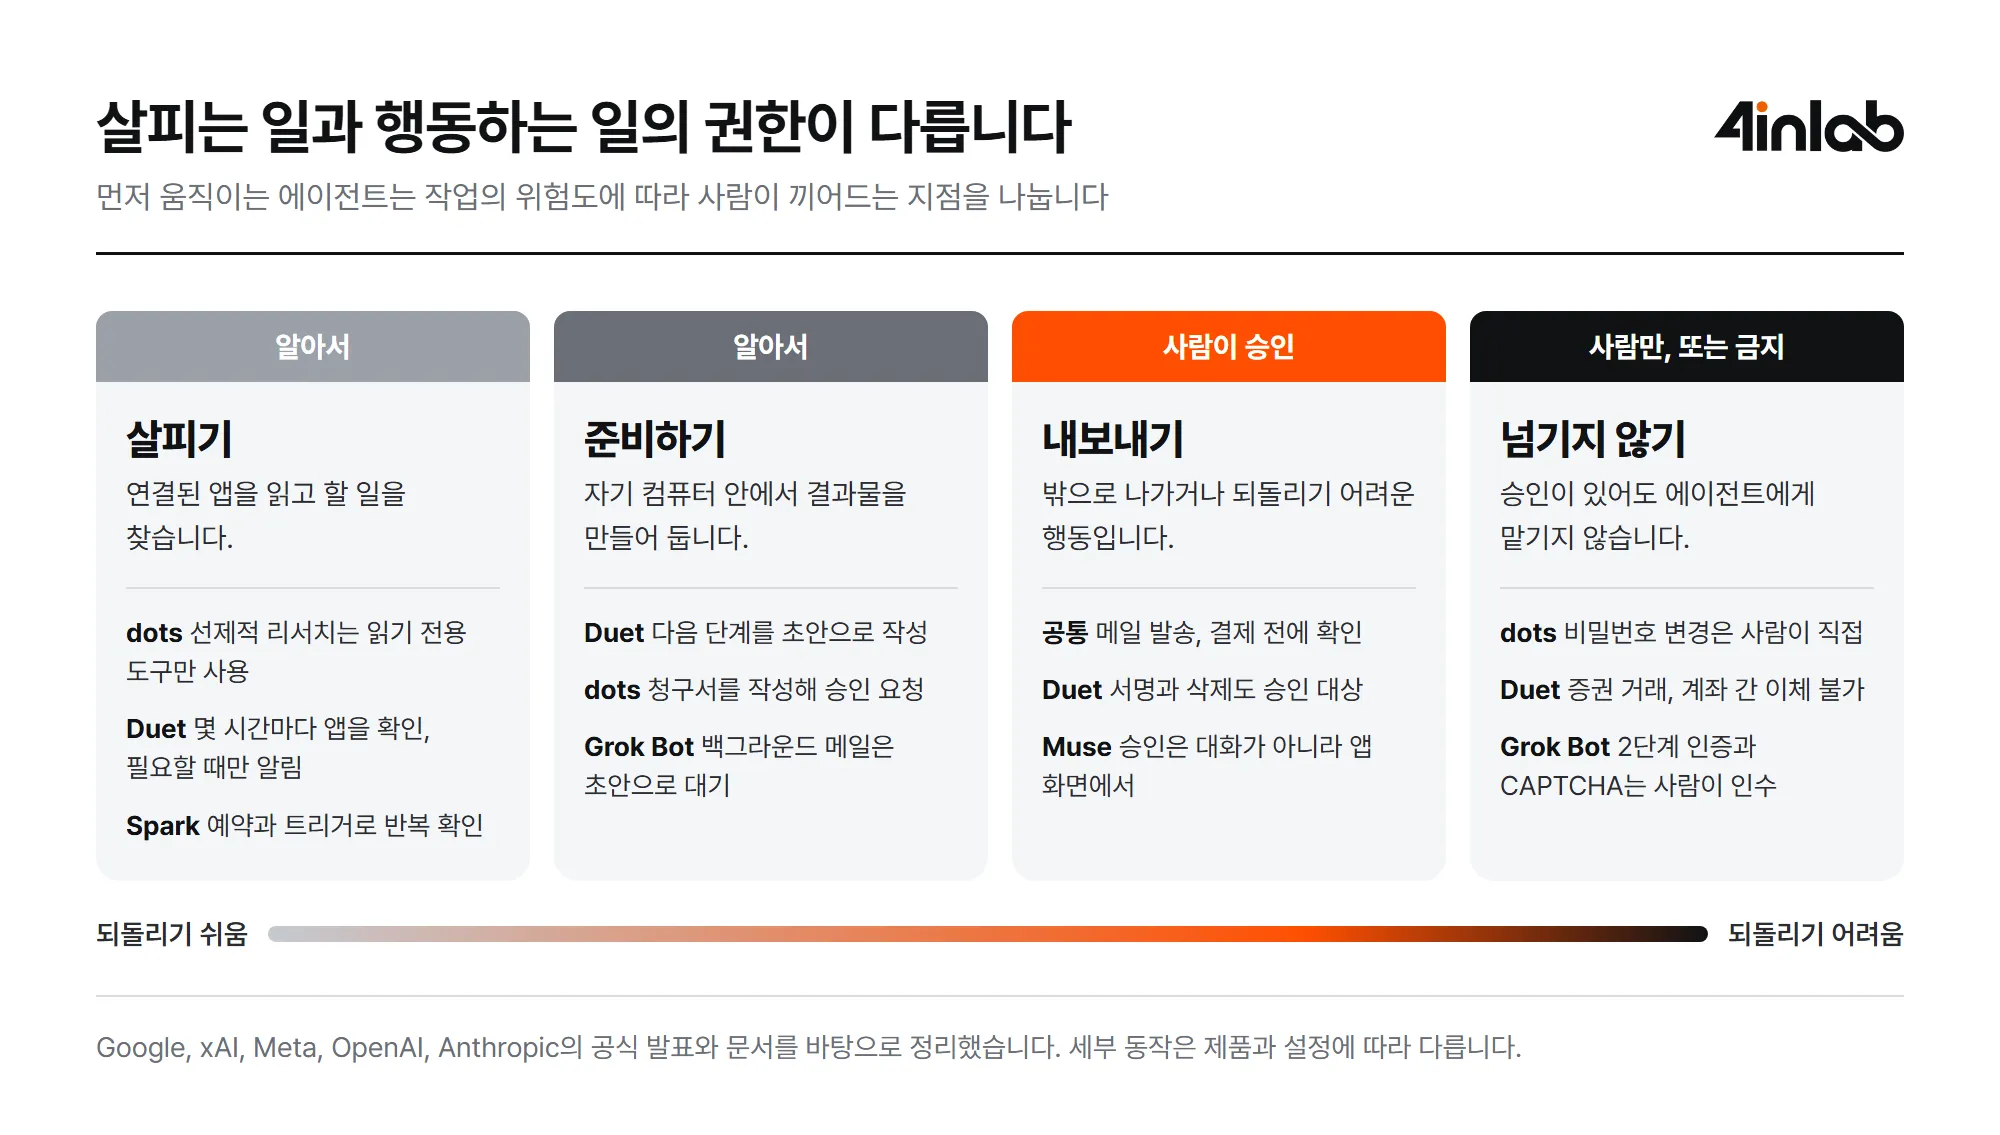
살피는 일에도 비용과 한계는 있습니다. Duet의 백그라운드 확인은 요금제 사용량에 포함됩니다. 그래서 자주 볼수록 비용이 늘고, 드물게 보면 확인 사이에 도착한 일을 놓칩니다. Anthropic도 스레드를 잘못 읽거나 급한 정도를 잘못 판단할 수 있다고 밝혔고, 언제 말을 걸지는 아직 다듬는 중이라고 했습니다. 너무 자주 끼어드는 비서도, 중요한 일에 입을 다무는 비서도 쓸모없기는 마찬가지입니다.
승부처는 어디까지 맡길 수 있느냐입니다
에이전트가 쓸모 있으려면 메일함, 결제 수단, 로그인을 내줘야 합니다. 챗봇은 틀린 답을 내면 그만이지만, 에이전트는 틀린 메일을 보내고 잘못 결제합니다. 게다가 읽는 메일과 웹페이지 안에 숨은 지시로 공격받을 수도 있습니다. 기능이 닮아 갈수록 차이는 이 문제를 어떻게 풀었는지에서 납니다. 좋은 에이전트의 기준이 '무엇을 할 수 있나'에서 '어디까지 믿고 맡길 수 있나'로 옮겨 가고 있습니다.
허락은 모델 밖에서 내립니다
가장 자세히 공개된 사례는 Meta의 Muse (새 탭에서 열림)입니다. Meta는 에이전트가 실수하고, 읽는 데이터로 공격받는다고 가정하고 설계했습니다. 핵심은 Sentinel이라는 별도 주체입니다. 앱 연결과 외부 통신은 모두 Sentinel을 거치고, 에이전트는 제안만 할 수 있을 뿐 스스로 허락할 수 없습니다. 사용자 데이터를 읽은 프로세스는 자동 승인 대상에서 빼고, 사람의 승인은 대화창이 아니라 앱 화면에서 받습니다.
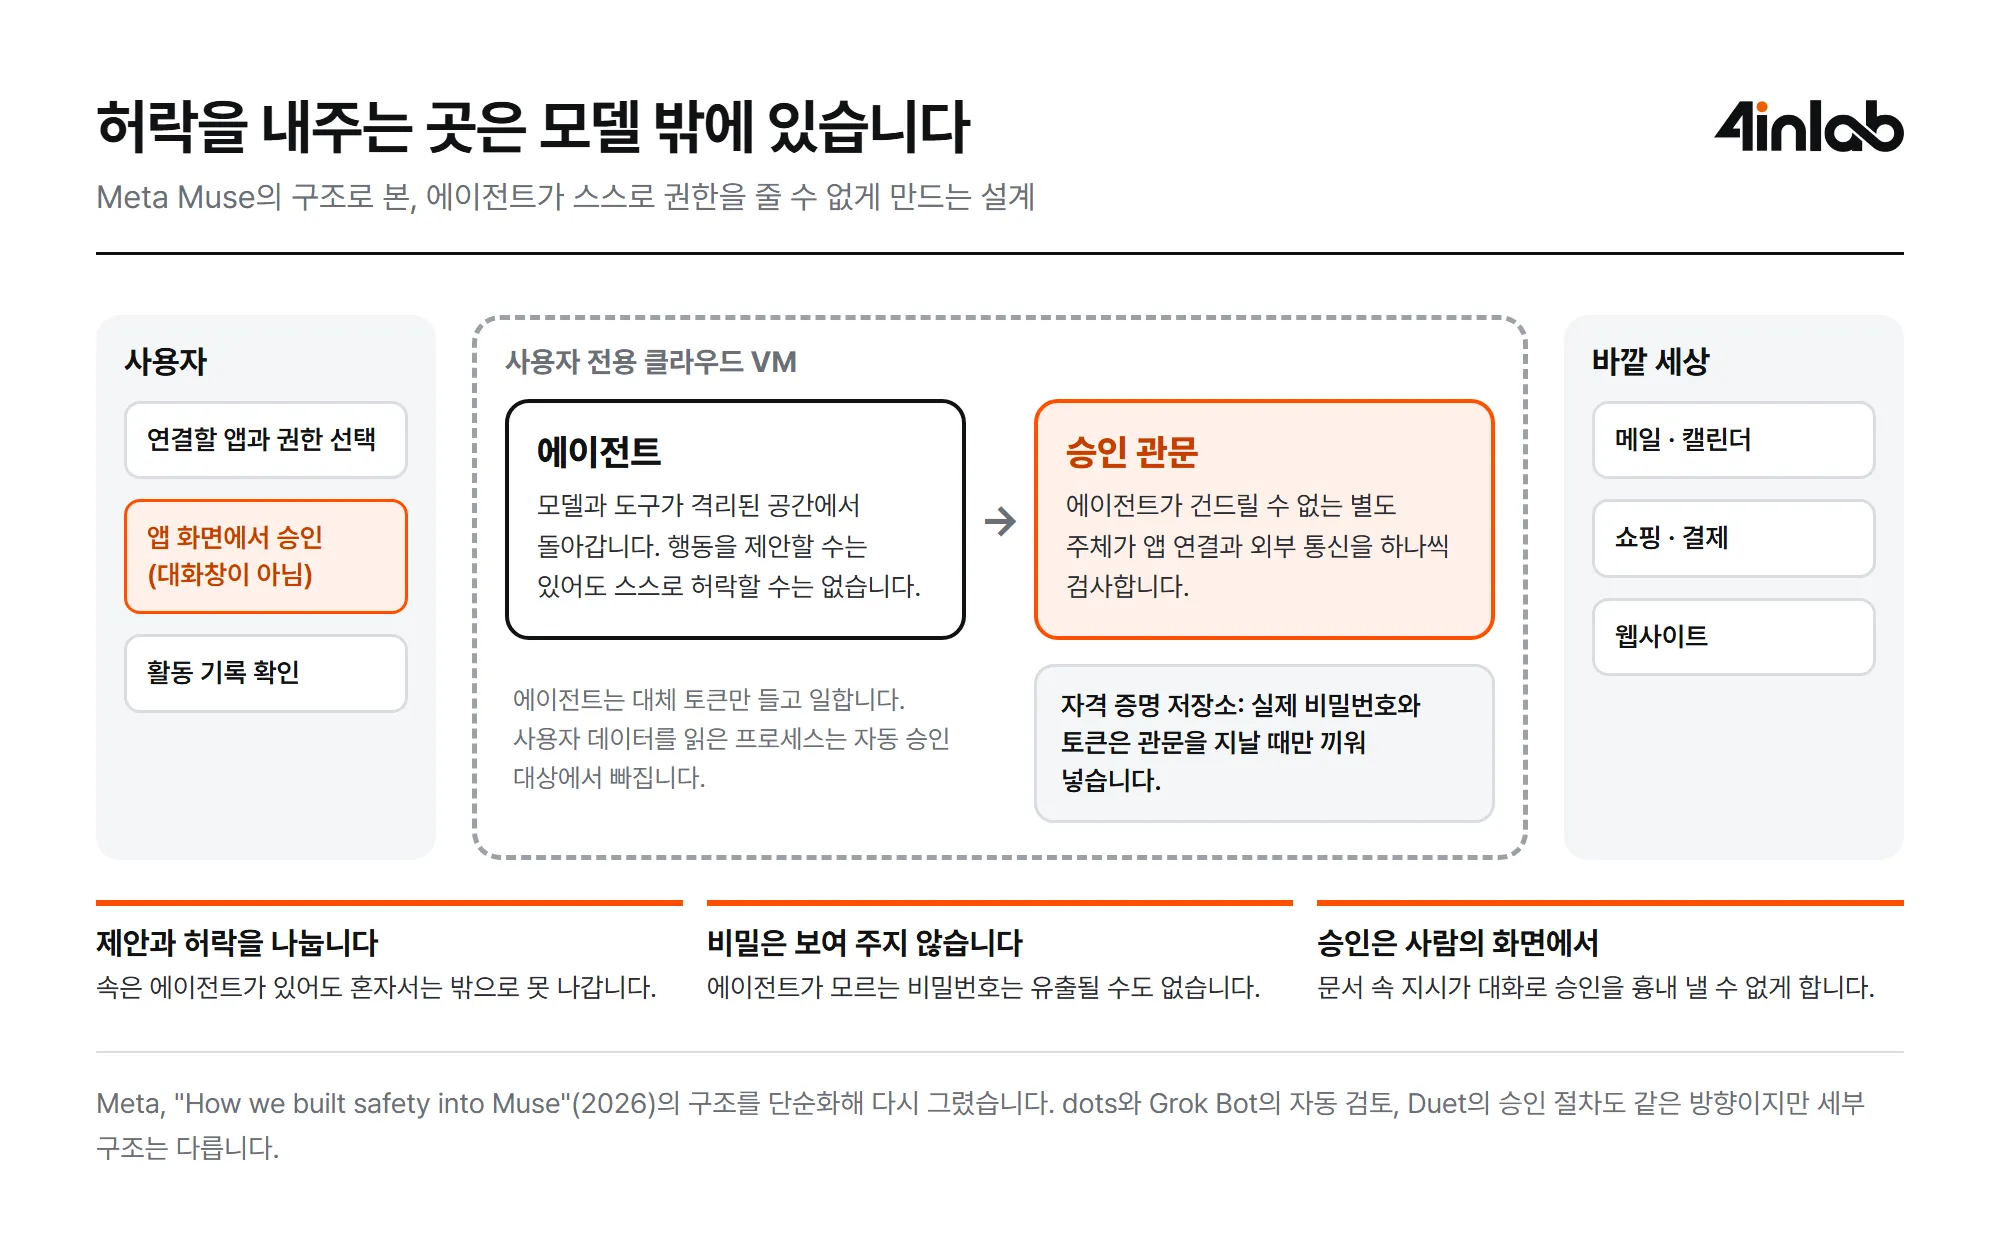
출처: Meta, How we built safety into Muse (2026)의 구조
다른 제품도 방향은 같습니다. dots와 Grok Bot은 자동 검토가 행동을 먼저 살펴서, 진행할지 사람에게 물을지 판단합니다. Grok Bot 문서 (새 탭에서 열림)를 보면 '먼저 묻기' 규칙이 '자동 허용' 규칙보다 우선하고, 백그라운드 작업에서 나온 승인 요청은 30분이 지나면 만료됩니다. 백그라운드에서 쓴 메일은 사람이 보내기를 누를 때까지 초안으로 남습니다. 혼자 일하는 시간이 길수록 더 조심스럽게 묻는 셈입니다.
비밀은 에이전트에게 보여 주지 않습니다
비밀번호를 쓰되 보지는 못하게 하는 것도 공통된 방향입니다. Muse의 에이전트는 대체 토큰만 들고 일하고, 실제 값은 Sentinel이 네트워크 경계에서 끼워 넣습니다. Duet도 비밀번호와 로그인 토큰을 직접 보지 않고, dots는 저장된 비밀번호를 모델에 노출하지 않은 채 로그인합니다. 모르는 값은 속아도 유출할 수 없기 때문입니다.
결제에서는 차이가 드러납니다. Muse는 가맹점과 금액, 기간에 묶인 일회용 카드를 쓰고 결제마다 명시적 승인을 받습니다. 반면 Grok Bot은 Vault에 저장한 카드가 건별 승인 없이 입력되므로, 매번 승인하려면 카드를 저장하지 말라고 안내합니다. 비슷해 보여도 기본값이 다릅니다.
끝까지 사람에게 남기는 일이 있습니다
승인해도 넘기지 않는 영역도 있습니다. dots에서 비밀번호 변경은 사용자가 직접 해야 합니다. Duet는 증권 거래와 계좌 간 이체를 승인이 있어도 하지 않습니다. Grok Bot은 2단계 인증과 CAPTCHA가 나오면 사람이 컴퓨터를 넘겨받습니다. 무엇을 하게 할지만큼, 무엇을 끝내 못 하게 할지도 제품의 성격을 보여 줍니다.
격리의 크기도 제품마다 다릅니다
'자기 컴퓨터'라는 말도 그대로 믿으면 안 됩니다. dots는 dot마다, Muse는 사용자마다 격리된 환경을 둡니다. Grok Bot은 발표문에서는 Bot마다 컴퓨터가 있다고 했지만, 문서에서는 모든 Bot이 클라우드 컴퓨터 하나를 함께 쓴다고 설명합니다. 파일과 브라우저 세션, 명령줄 자격 증명도 공유되니 Bot을 나눈다고 보안 경계가 되지는 않는다는 안내까지 붙어 있습니다. 여러 Bot에게 일을 나눠 주기 전에 알아야 할 내용입니다.
그래도 사고는 납니다
이렇게 설계해도 문제는 나옵니다. 9월 21일, 보안 연구자 Patrick Wardle은 Muse의 Mac 앱에서 제로데이를 공개 (새 탭에서 열림)했습니다. 사용자 계정에서 도는 악성코드가 설정 하나를 바꿔 에이전트를 조종하는 인증 토큰을 가로챌 수 있었습니다. 먼저 PC에 악성코드가 있어야 하는 공격이었고, Meta는 하루 만에 고쳤습니다.
신뢰성도 숙제입니다. Reuters가 검토한 내부 게시글을 다룬 보도 (새 탭에서 열림)에 따르면, 출시 주까지도 Meta 직원들은 티켓 감시가 15분쯤 뒤 멈추고도 알리지 않았다는 사례 등을 보고했습니다. Meta가 사고로 확인한 내용은 아니지만, '상시 작동'이라는 약속이 조용히 깨질 수 있다는 점을 보여 줍니다. 멈춘 것을 알려 주지 않는 감시자는 없는 것보다 위험할 수 있습니다.
회사들도 완벽하다고 말하지 않습니다. Meta는 Muse가 공격에서 자유롭지 않다고 인정하고 버그 바운티로 최대 30만 달러를 내걸었습니다. OpenAI도 중요한 작업은 항상 검토하라고 안내합니다.
사람의 승인만 믿기도 어렵습니다. Anthropic에 따르면 Claude Code 사용자는 권한 요청의 약 93%를 그대로 승인했습니다. 앱이 하루 종일 승인을 요청하면 사람은 결국 읽지 않고 누르게 됩니다. 그래서 승인은 마지막 방어선이어야지 유일한 방어선이어서는 안 됩니다.
회사 입장에서는 보이지 않는 연결도 문제입니다. VentureBeat는 Muse 출시 문서에서 기업 보안팀이 쓸 관리 콘솔이나 감사 로그 내보내기를 찾지 못했다고 보도했습니다. 직원이 개인 에이전트에 회사 메일을 연결해도 회사가 모를 수 있다는 뜻입니다
우리 산업 현장에도 AI를 적용할 수 있을까요?
어디서 시작할지 고민이라면, 포인랩과 산업 AI 전환의 첫걸음을 함께 찾아보세요.
이 글과 함께 읽으면 좋아요
소스 코드가 없어도 AI가 다 뜯어본다고요?
REA는 Ghidra 같은 기존 분석 도구를 코딩 에이전트에 이어 주는 층입니다. 시도의 문턱은 크게 낮아졌지만, 읽은 내용을 이해하고 검증하는 일은 아직 사람의 몫입니다.
보안 패치에서 공격 코드까지: 구글 보고서로 본 AI 자동화
구글 GTIG가 공격자의 시험용 서버에서, 보안 패치 전후 코드를 비교해 공격 코드를 쓰고 실행까지 하는 도구를 찾았습니다. 이 과정을 사람 없이 끝까지 돌린 사례는 처음입니다. 무엇이 새롭고 아직 무엇이 모자란지, 보고서와 숫자로 짚어 봅니다.
AI 에이전트의 분석을 현장의 업무로 연결하려면
AI가 이상을 찾아낸 뒤에도 현장에는 확인하고 결정할 일이 남습니다. OpenBot 1.0을 사례로, 에이전트의 분석이 사람의 판단과 후속 업무로 이어지려면 무엇이 필요한지 살펴봅니다.